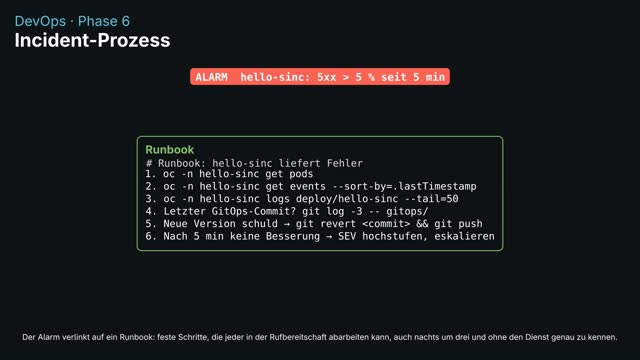
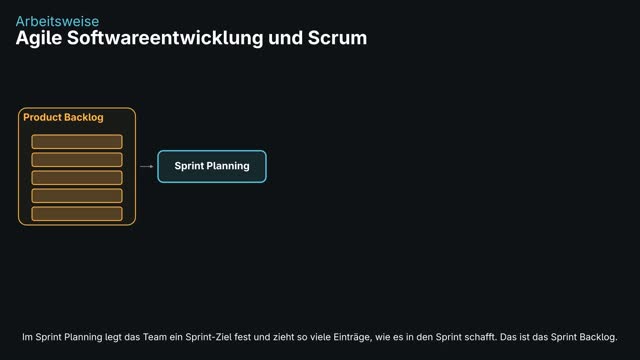
DevOps
Git, CI/CD, Kubernetes, GitOps: auf einer eigenen OpenShift-Plattform.
Git-Fundament
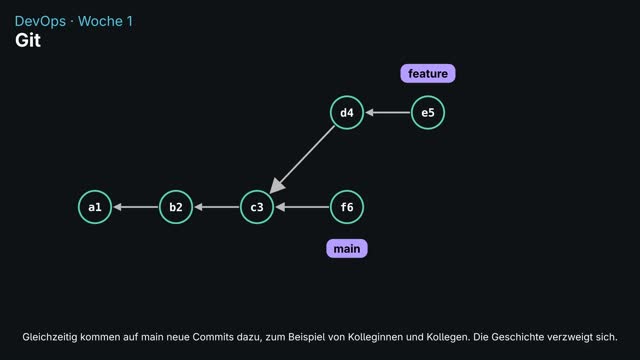 Git: Commit, Branch, Merge, RebaseSchnappschüsse, Branches, Merge-Commit, Konflikte, Rebase
3:51
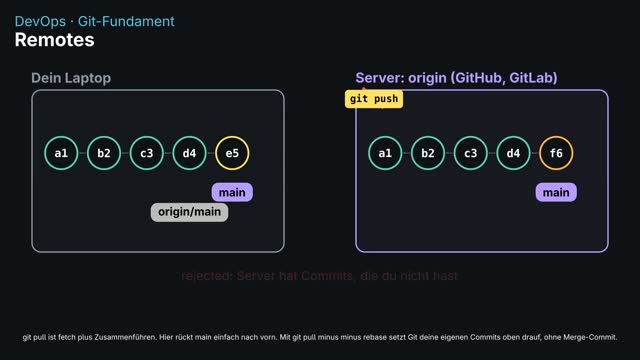 Remotes: clone, fetch, pull, pushorigin, origin/main, abgelehnter Push, Upstream, Forks
3:10
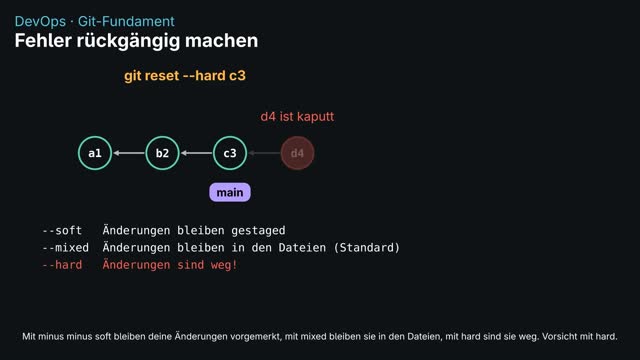 Fehler rückgängig machenrestore, amend, reset vs. revert, reflog, stash
3:23
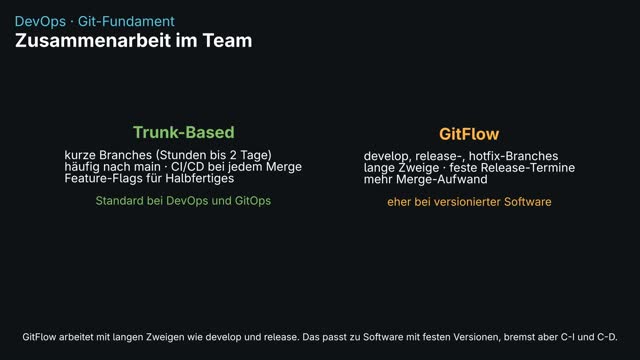 Zusammenarbeit im TeamPull Requests, Merge-Arten, Trunk-Based vs. GitFlow, Commits, Tags, Secrets
3:47
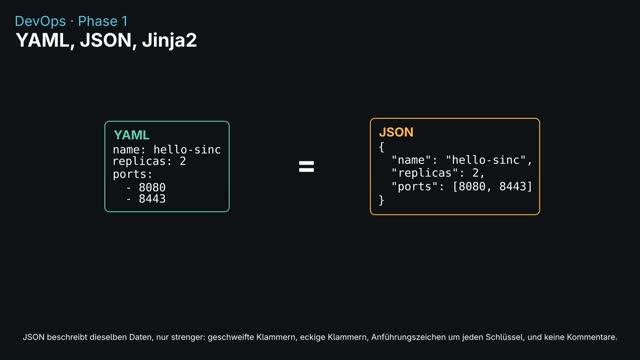 YAML, JSON, Jinja2Einrückung, Typen-Fallen, JSON, jq und yq, Jinja2-Templates
3:34
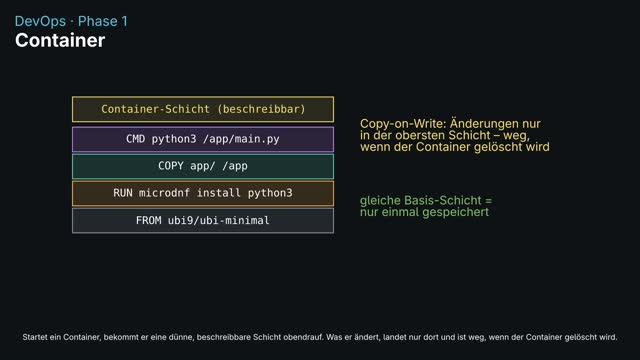 Container: Images, Layer, RegistriesProzess statt VM, Schichten, Copy-on-Write, Image-Namen und Digest, OCI, Multi-Stage
4:03
CI/CD
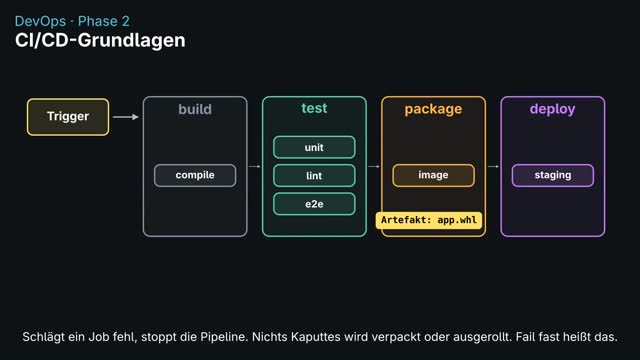 CI/CD-GrundlagenTrigger, Stages, Jobs, Artefakte, Cache, Delivery vs. Deployment
2:54
 Vier Werkzeuge, ein PrinzipGitHub Actions, GitLab CI, Azure Pipelines, Jenkins; Runner im Cluster
2:44
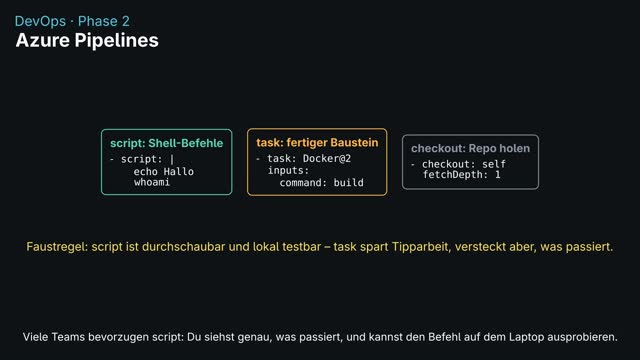 Azure Pipelines: Aufbau der YAMLStages, Jobs, Steps, script vs. task, Variablen, dependsOn und condition
4:01
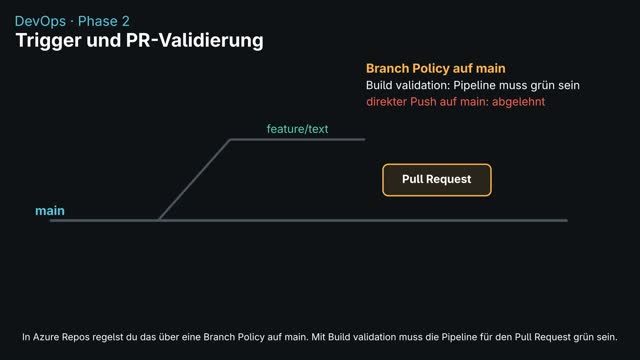 Trigger und PR-ValidierungPush, PR, Zeitplan, manuell; paths; Branch Policy; [skip ci]-Falle
3:49
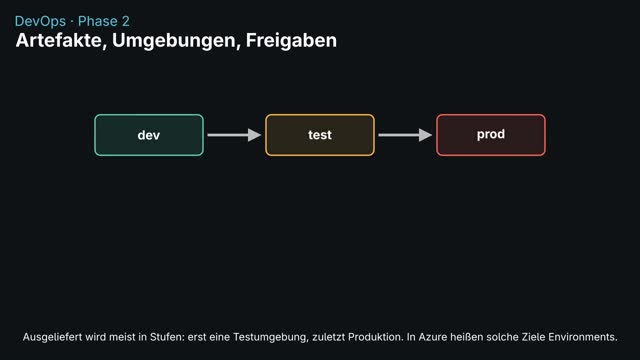 Artefakte, Umgebungen, Freigabenpublish/download, Cache, Deployment-Jobs, Approvals, Templates, extends
3:18
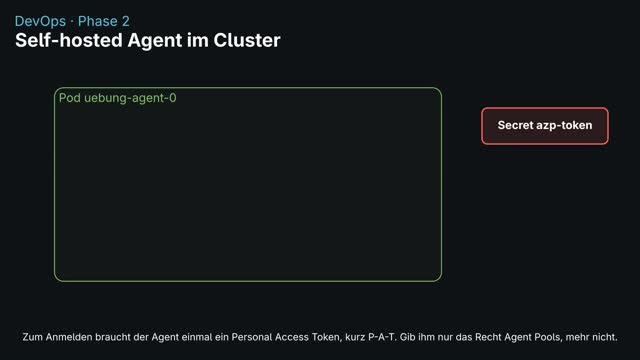 Self-hosted Agent im ClusterPools, Long-Polling über 443, PAT im Init-Container, StatefulSet, UID, KEDA
3:49
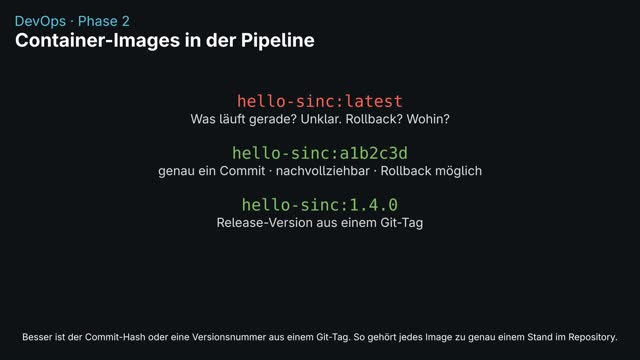 Container-Images in der PipelineSchichten, rootless mit buildkitd, Tags, Harbor: Scan, SBOM, Signatur
3:14
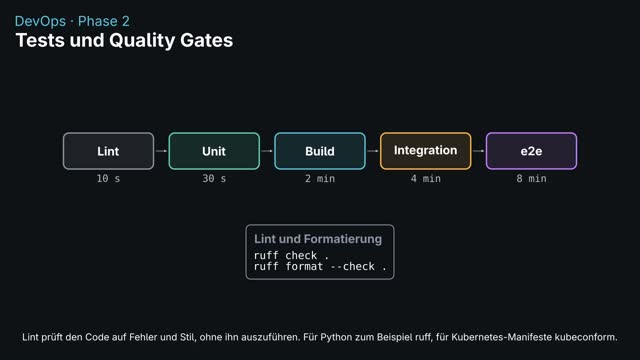 Tests und Quality GatesTestpyramide, Lint, Abdeckung, Pflicht-Checks, Flaky Tests
2:47
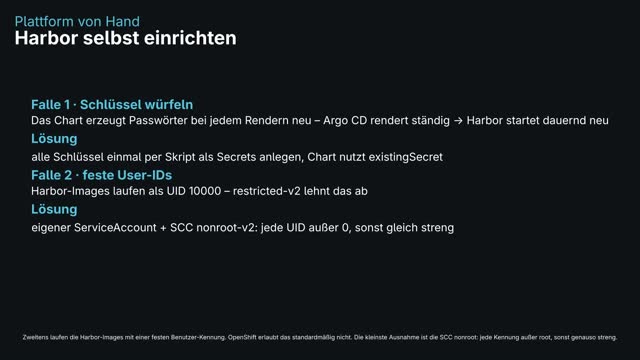 Harbor selbst einrichtencore/registry/jobservice/trivy/DB/Redis, Helm-Values, existingSecret gegen Neustarts, SCC nonroot-v2, Robots, Proxy Cache, Immutability/Retention/GC
4:27
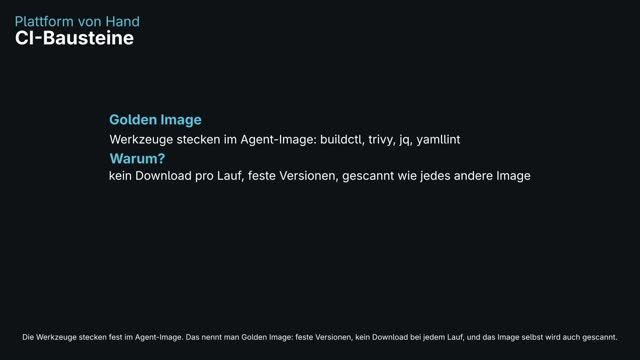 CI-Bausteine: Azure-Agent und buildkitdLong-Polling statt offener Port, PAT nur im Init-Container, Golden Image, rootless buildkitd im User-Namespace, NetworkPolicies, Build→Trivy→Push
4:36
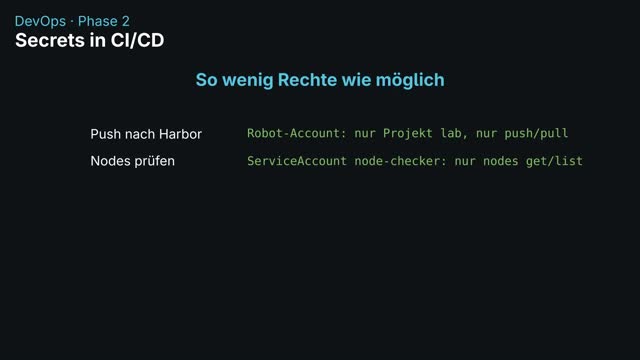 Secrets in CI/CDgeheime Variablen, wenig Rechte, OIDC-Tokens, Vorgehen bei Lecks
3:20
Kubernetes & OpenShift
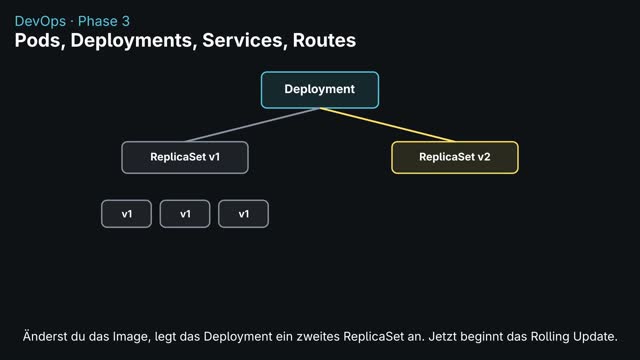 Pods, Deployments, Services, RoutesSoll und Ist, Pod, ReplicaSet, Rolling Update, Service-Selector, Route und Ingress
3:46
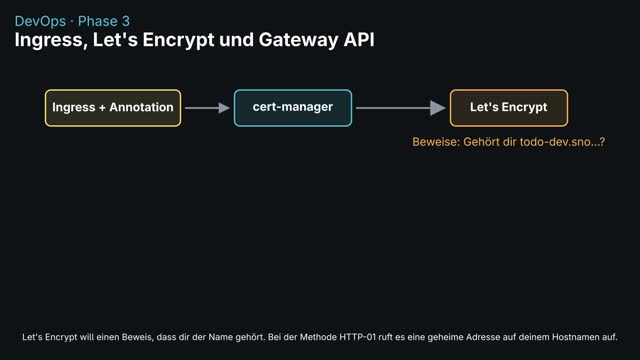 Ingress, Let's Encrypt und Gateway APIIngress = Konfiguration, Router (HAProxy) = Proxy; Route vs. Ingress; cert-manager + ACME HTTP-01; Fallen; GatewayClass/Gateway/HTTPRoute
4:12
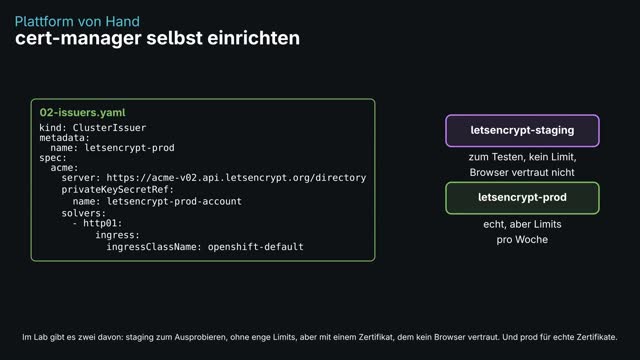 cert-manager selbst einrichtenWildcard-DNS, OLM-Subscription, ClusterIssuer staging/prod, Certificate→Order→Challenge→Secret, DNS-01, interne CA, Argo-Sync-Waves
4:25
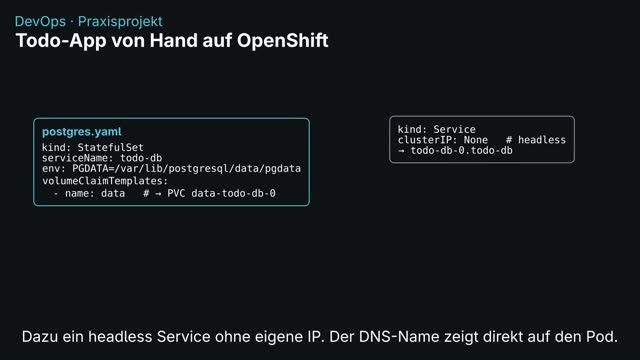 Todo-App von Hand auf OpenShiftPull-Secret mit Lese-Robot, StatefulSet + headless Service + PVC, $(VAR) aus Secret, Probes, create_all-Race → Migrations-Job
4:09
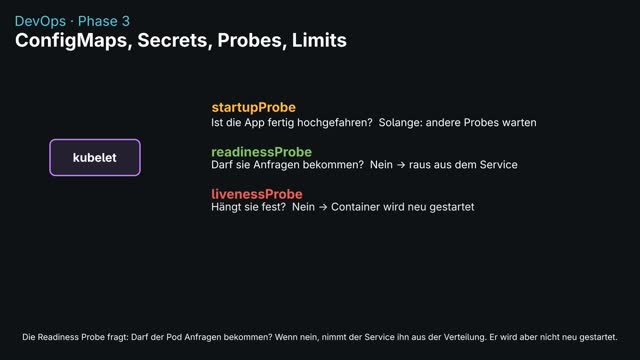 ConfigMaps, Secrets, Probes, LimitsKonfiguration von außen, base64-Falle, startup/readiness/liveness, Requests, Limits, Quotas
3:56
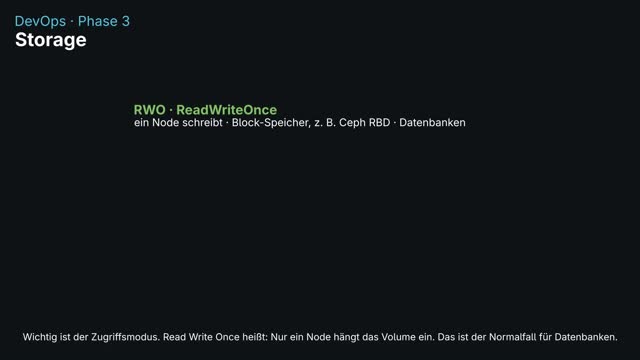 Storage: PV, PVC, StorageClassdynamische Bereitstellung, RWO vs. RWX, Multi-Attach, StatefulSet, Reclaim Policy
3:34
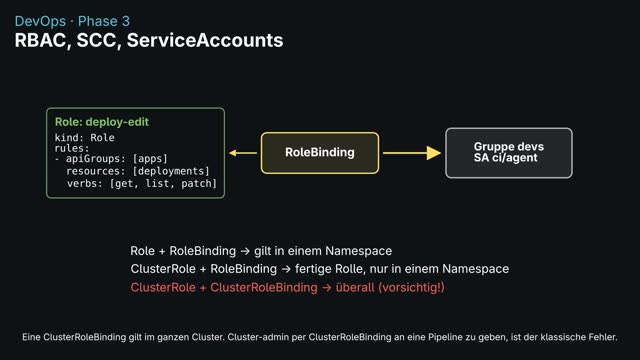 RBAC, SCC, ServiceAccountsRole und Binding, ClusterRole, ServiceAccount-Token, restricted-v2, zufällige UID
3:34
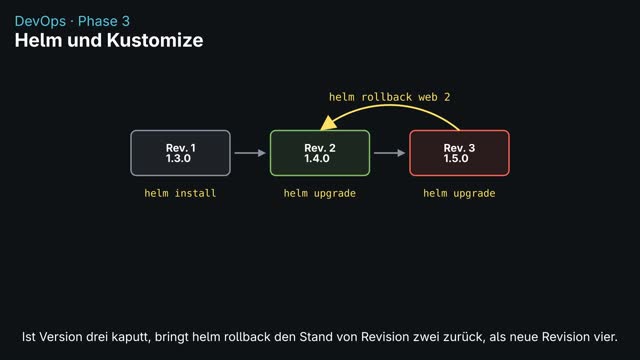 Helm und KustomizeTemplates und Values, Release und Rollback, Artifact Hub prüfen, Basis und Overlays
3:27
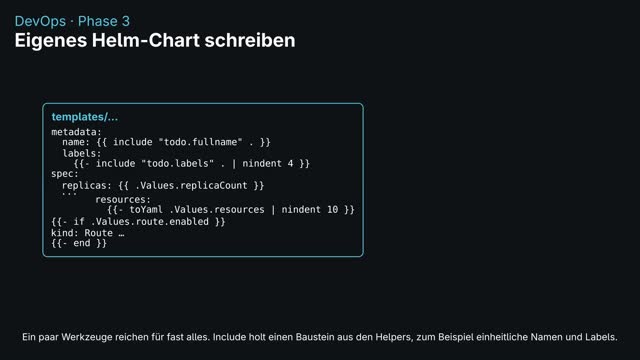 Eigenes Helm-Chart schreibenAufbau, version vs. appVersion, include/toYaml/if, lint, Schema, helm test, Harbor
3:39
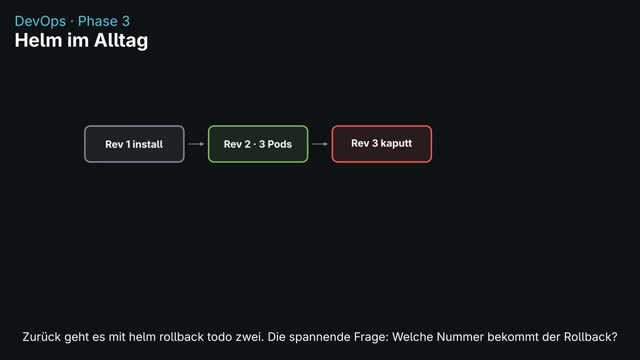 Helm im Alltag: Releases, Werte-Fallen, RollbackRendern außerhalb des Clusters, Release-Secret, kaputtes Upgrade + --wait/--rollback-on-failure, Rollback als neue Revision, --set/--reset-values, Chart-Design
5:00
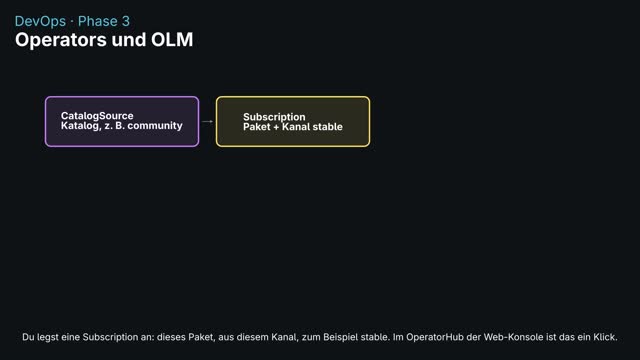 Operators und OLMCRD und Reconcile-Schleife, Subscription, InstallPlan, CSV, ClusterOperators
3:54
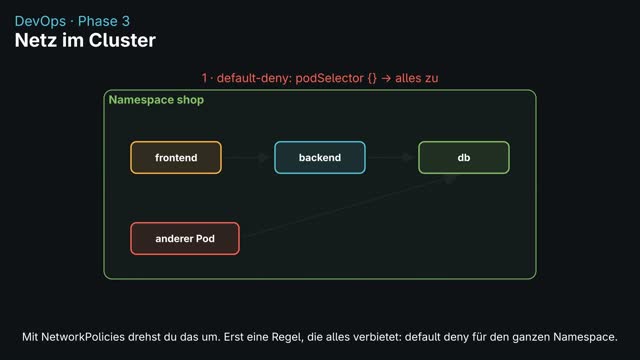 Netz im Cluster: OVN und NetworkPoliciesPod-Netz, Service-DNS, targetPort, default deny, Router/DNS/Monitoring freigeben
2:56
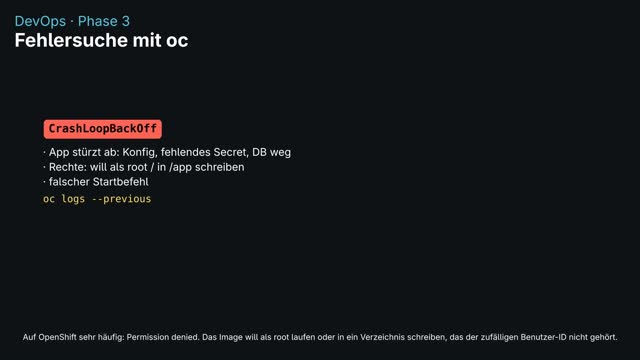 Fehlersuche mit ocget → describe → logs → debug; Pending, ImagePull, CrashLoop, OOMKilled, 0/1 Ready, 503
4:32
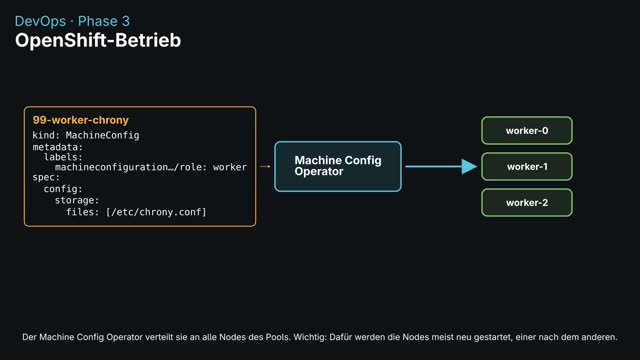 OpenShift-BetriebCoreOS, Update-Graph, PDB, MachineConfig, etcd-Backup, must-gather, CSRs
3:44
GitOps
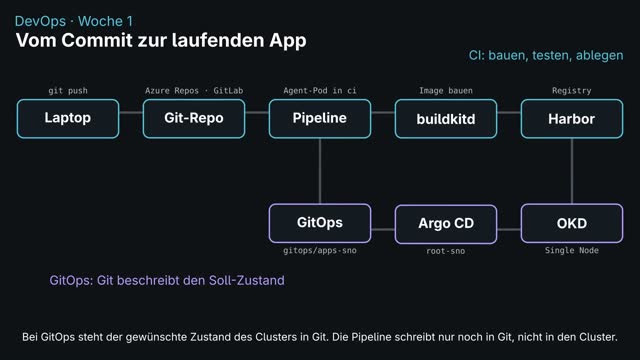 Vom Commit zur laufenden AppPipeline, Harbor, GitOps-Commit, Argo CD, Rollout und Rollback
3:27
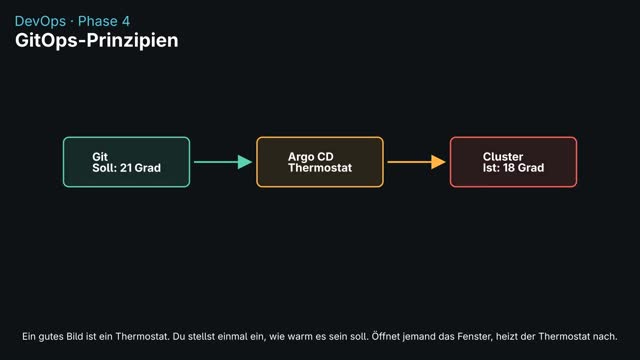 GitOps-Prinzipiendeklarativ, versioniert, gezogen, abgeglichen; Thermostat; Gewinn und Grenzen
3:22
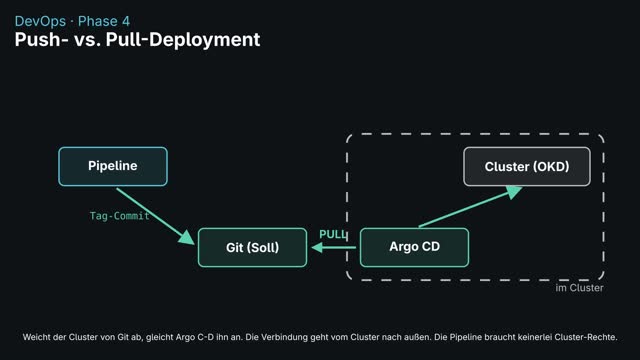 Push- vs. Pull-DeploymentPipeline rollt aus vs. Argo CD zieht; Rechte, Drift, Vergleich, Interview-Antwort
3:22
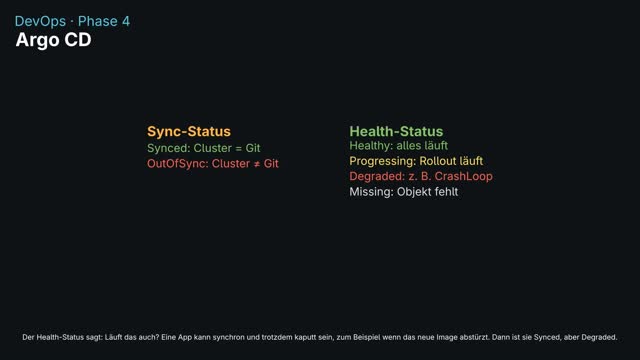 Argo CD: App of Apps, Sync, Self-Healrepo-server/controller/server, Application, Synced vs. Healthy, prune, selfHeal, ApplicationSet
3:34
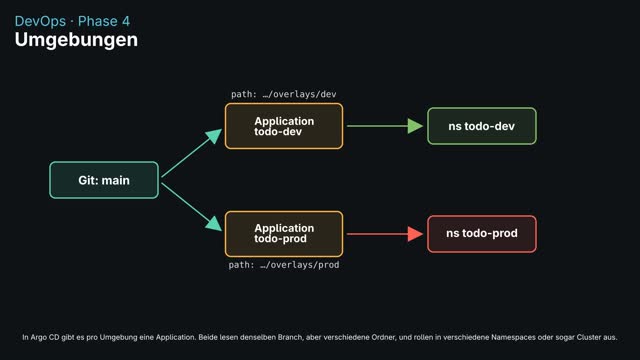 Umgebungen: dev und prodOrdner statt Branches, base + Overlays, Application je Umgebung, Promotion per PR
3:10
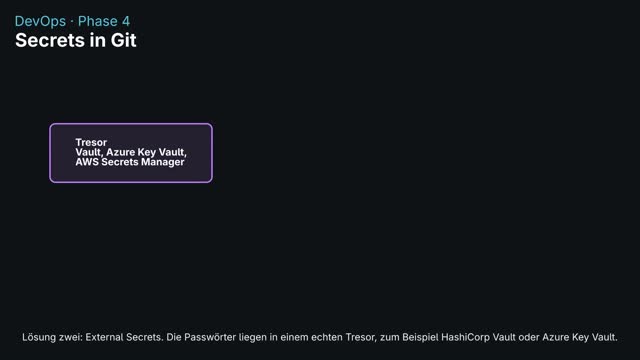 Secrets in GitSealed Secrets, External Secrets mit Tresor, SOPS, Vergleich, gitleaks
3:03
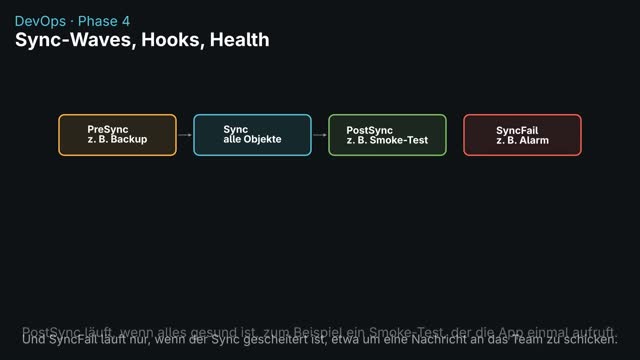 Sync-Waves, Hooks, HealthReihenfolge per Annotation, PreSync/PostSync/SyncFail, Health-Checks, Sync-Optionen
3:29
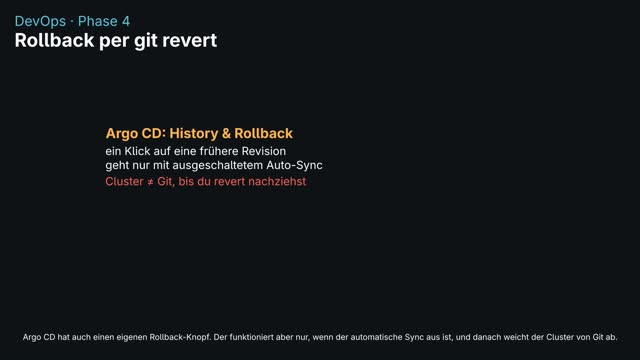 Rollback per git revertGegen-Commit, Argo-Notbremse, Expand and Contract, Roll forward, Feature-Flags
2:52
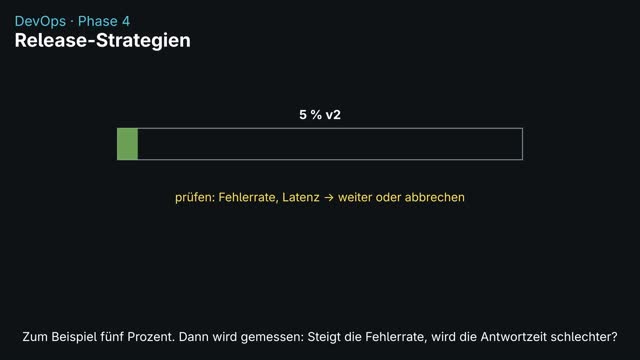 Release-Strategien: Blue/Green, CanaryRolling vs. Blue/Green vs. Canary, Argo Rollouts mit Analyse, wann was
3:30
IaC & Cloud
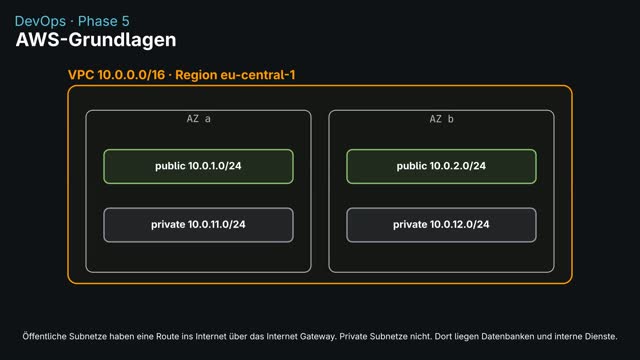 AWS-Grundlagen: IAM, VPC, EC2, S3Konto absichern, Rollen und Policies, VPC mit Subnetzen, EC2, S3, Kostenfallen
3:39
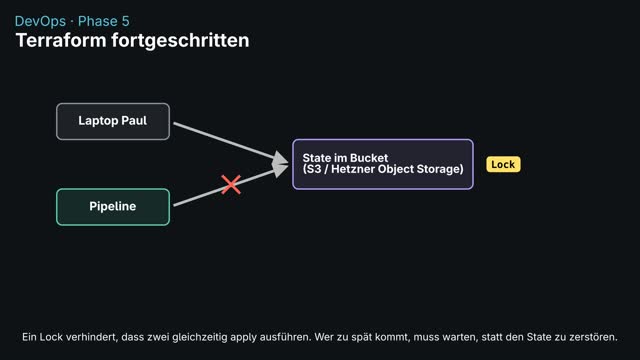 Terraform fortgeschrittenModule, Remote State mit Lock, Umgebungen, Tests, Plan im PR, Drift
3:28
 Azure für Plattform-TeamsEntra ID, Subscriptions, RBAC, Managed Identity, AKS, ARO, Vergleich mit AWS
3:04